
سبد خرید شما خالی است.
6دقیقه
آنچه در این مقاله میخوانید [پنهانسازی]
امنیت اتصال ChatGPT به وردپرس به مجوزهای واقعی، روش احراز هویت و کنترل انتشار وابسته است. فقط ابزارهای لازم را ارائه کنید، ابتدا پیشنویس بسازید و برای قطع اضطراری اتصال برنامه داشته باشید. حساب جدا مفید است، اما بهتنهایی سطح دسترسی را کم نمیکند؛ نقش آن حساب و مجوز هر ابزار باید محدود باشد.
| وظیفه | دسترسی مناسب | بهتر است مسدود بماند |
|---|---|---|
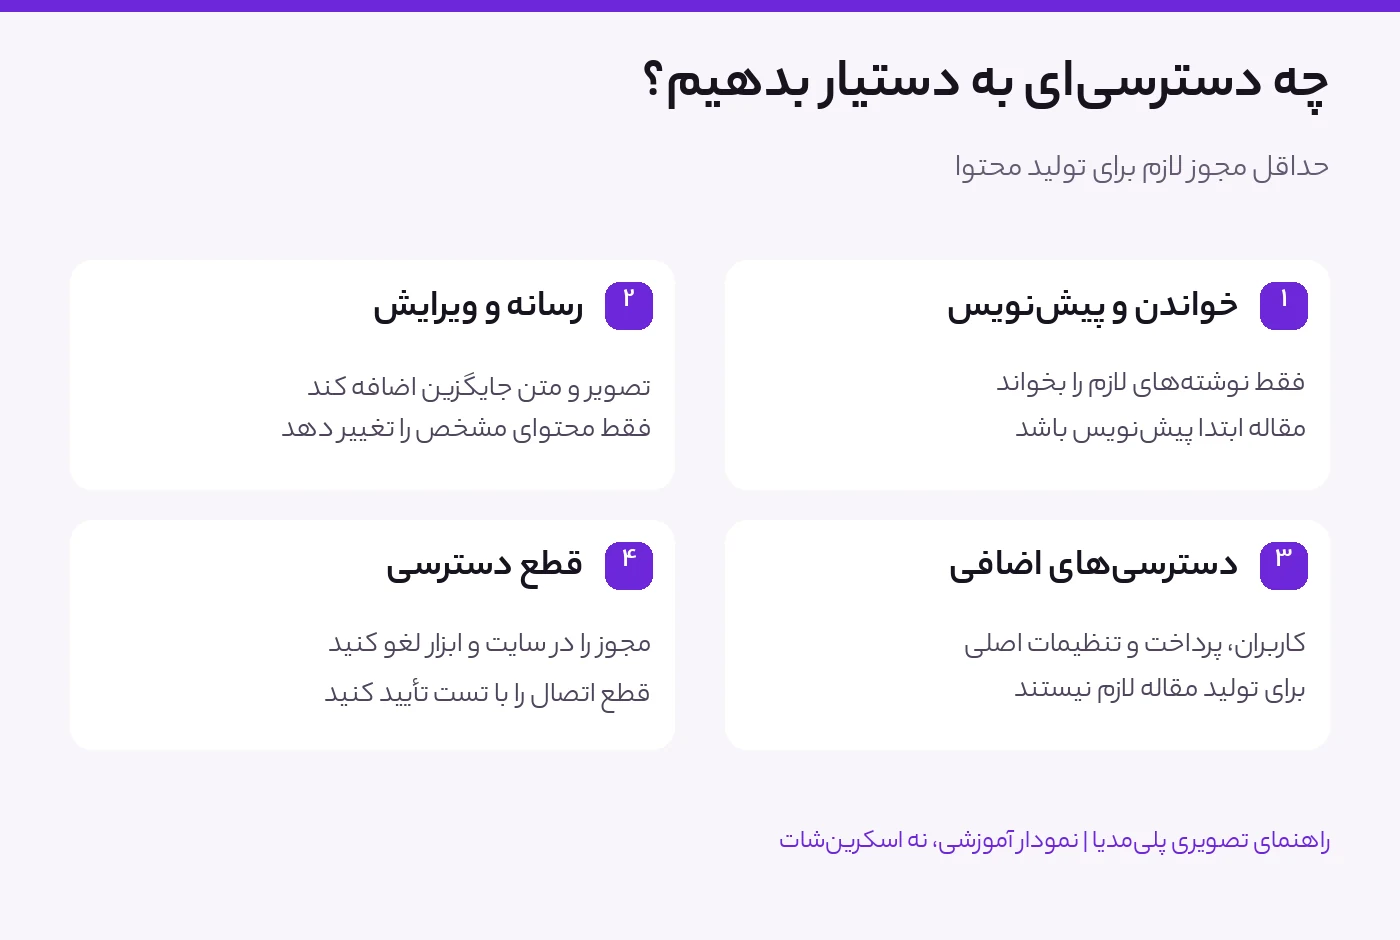
| نوشتن مقاله | خواندن نوشتهها و ساخت/ویرایش پیشنویس | انتشار خودکار و حذف دائمی |
| بارگذاری تصویر | افزودن رسانه و متن جایگزین | حذف گروهی کتابخانه رسانه |
| بهروزرسانی محتوا | ویرایش نوشتههای مشخص | تغییر کاربران، پرداخت و تنظیمات اصلی |
| گزارشگیری | دسترسی فقطخواندنی به داده لازم | مشاهده اطلاعات حساس مشتریان بدون نیاز |
برای بیشتر فرایندهای تولید محتوا، خواندن نوشتهها، ساخت پیشنویس، ویرایش متن و بارگذاری رسانه کافی است. مدیریت کاربران، نصب افزونه، تنظیم درگاه پرداخت، مشاهده اطلاعات کامل سفارشها و حذف دائمی محتوا نباید بهصورت عمومی در اختیار دستیار قرار بگیرد.
وردپرس برای دسترسی برنامهای قابلیتی به نام Application Password دارد. این رمز به یک کاربر مشخص متصل است، برای ورود عادی به پیشخوان استفاده نمیشود و میتوان آن را بدون تغییر رمز اصلی همان کاربر لغو کرد. اگر افزونه یا روش اتصال شما از این قابلیت پشتیبانی میکند، برای هر ابزار یک رمز مستقل بسازید، فقط روی HTTPS استفاده کنید و پس از پایان همکاری آن را Revoke کنید. جزئیات در راهنمای رسمی Application Passwords وردپرس و راهنمای احراز هویت REST API آمده است.
قطع اتصال در دستیار و لغو اعتبارنامه در سایت دو کنترل جدا هستند. اگر احتمال افشای کلید یا سوءاستفاده وجود دارد، صرفاً حذف گفتوگو کافی نیست.
خودِ رمز برنامه مجوزهای کاربر را کاهش نمیدهد؛ دسترسی برنامه از قابلیتهای همان کاربر و کنترلهای endpoint پیروی میکند. مزیت آن، اعتبارنامه اختصاصی و قابل لغو برای دسترسی برنامهای است. جزئیات در مستندات رسمی WordPress آمده است.
نیاز راهاندازی را با دسترسی روزمره یکی ندانید. پشتیبانی نسخه فعلی افزونه از نقشهای محدود، ابزارهای مجاز و کنترل انتشار را بررسی کنید. اگر حداقل مجوز لازم قابل اجرا نیست، آن اتصال را برای دسترسی گسترده به سایت اصلی به کار نبرید؛ ابتدا روی محیط آزمایشی ارزیابی کنید.
بازبینی بخش مجوز و قطع دسترسی: ۲۷ مهر ۱۴۰۵ / ۱۹ اکتبر ۲۰۲۶. این راهنما جای بررسی پیادهسازی و تنظیمات اختصاصی هر سایت را نمیگیرد.
خاموشکردن همزمان همه افزونههای امنیتی یا دادن دسترسی مدیرکل، عیبیابی را سریعتر نمیکند و فقط سطح ریسک را بالا میبرد.
خیر؛ ریسک اصلی از نحوه پیادهسازی ایجاد میشود: افزونه نامعتبر، مجوز بیشازحد، نگهداری نامناسب کلیدها و انتشار بدون بازبینی. اگر دسترسی محدود، اعتبارنامه قابل لغو، ثبت فعالیت و تأیید انسانی داشته باشید، میتوان اتصال را برای مدیریت محتوا بهشکل کنترلشده استفاده کرد.
اگر هنوز اتصال را انجام ندادهاید، ابتدا آموزش اتصال ChatGPT به وردپرس را بخوانید. برای ساخت گردشکار محتوایی نیز راهنمای خودکارسازی تولید محتوای وردپرس با ChatGPT مکمل این مقاله است.
برای مشاهده مراحل نصب، اتصال و تنظیم دسترسیها بهصورت تصویری، فایل جامع اتصال ChatGPT به وردپرس با MCP را ببینید.
آخرین بررسی: ۱۰ آبان ۱۴۰۵ / ۱ نوامبر ۲۰۲۶ | این مقاله یک راهنمای آموزشی برای بررسی منشأ رسانه است؛ هیچ ابزار تشخیصی...
آیا محتوایی که در سایت منتشر میکنید میتواند برای آموزش مدلهای هوش مصنوعی استفاده شود؟ اگر صاحب سایت، تولیدکننده محتوا، مدیر سئو یا...
ساخت تیزر تبلیغاتی با هوش مصنوعی از یک عکس واقعی محصول شروع میشود؛ اما نتیجه حرفهای فقط به انتخاب مدل ویدیوساز بستگی ندارد....
Genie 4 نسل تازه مدلهای «شبیهسازی جهان» گوگل دیپمایند است که در ۲۷ اکتبر ۲۰۲۶ معرفی شد. تفاوت اصلی آن با یک ابزار...
اتصال iCloud به ChatGPT یکی از قابلیتهای جدید و کاربردی برای کاربران آیفون، مک و سرویسهای اپل است. براساس یادداشت رسمی انتشار ChatGPT...

با آموزشهای حرفهای، ابزارهای قدرتمند و خدمات تخصصی، ایدههایت را به واقعیت تبدیل کن.
آموزش، اشتراک و خدمات هوش مصنوعیکنارت هستیم تا یاد بگیری، خلق کنی و ایدههایت را به نتیجه برسانی.
تمامی حقوق مادی و معنوی این سایت برای پلیمدیا محفوظ است.

فقط تا پایان زمان زیر میتوانید یکی از کدها را استفاده کنید.
هر کد برای هر خریدار یکبار قابل استفاده است.